August 2026 in TYPO3 Monatsrückblick
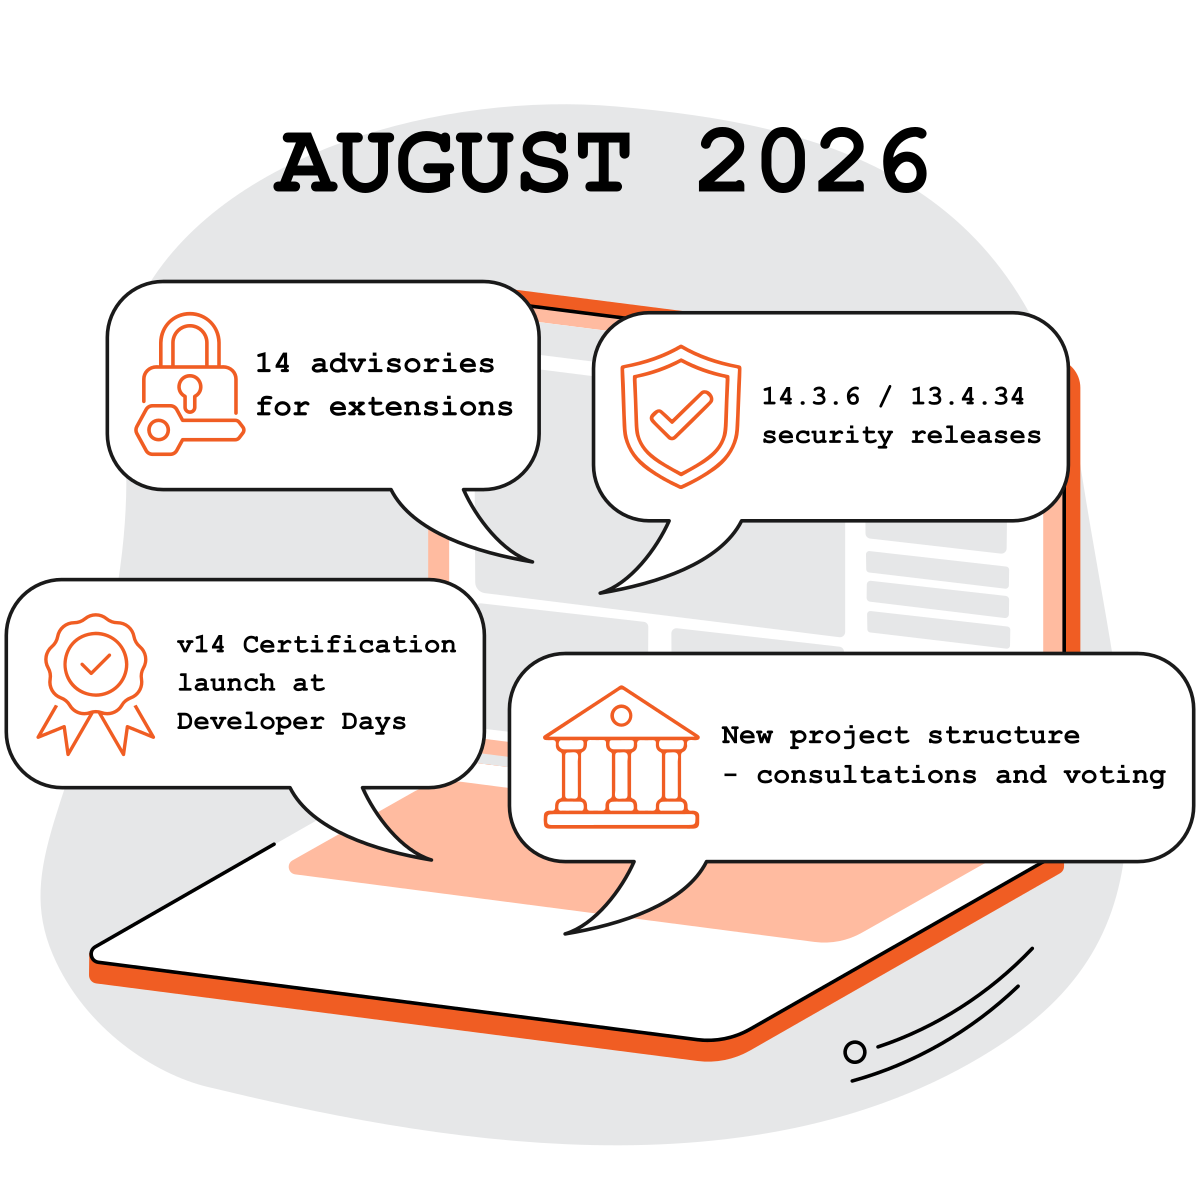
Vierzehn Sicherheitshinweise für Erweiterungen an einem Tag (darunter Powermail und Solr), die Veröffentlichung der Sicherheitsupdates 14.3.6 und 13.4.34, die Einführung der Zertifizierung v14 auf den Developer Days, der Visual Editor ist produktionsreif und ein Monat voller Entscheidungen über die neue Projektstruktur. Stand: 23. September 2026
Auf einen Blick
Sicherheit: Am 11. August wurden die Versionen 14.3.6 und 13.4.34 mit jeweils einem Patch für den Core veröffentlicht. Am 25. August veröffentlichte das Security Team an einem einzigen Tag vierzehn Sicherheitshinweise für Erweiterungen – darunter Powermail, femanager, Apache Solr, Mask und Erweiterungen zur Verwaltung von Ereignissen.
Developer Days: Vom 6. bis 8. August fanden in Karlsruhe erstmals die TYPO3-Zertifizierungsprüfungen für Version 14 statt. Dort wurde auch ein öffentlicher Entwurf der neuen Projektstruktur veröffentlicht.
Governance: Die Arbeitsrichtlinien der TYPO3-Einheiten wurden zur Konsultation vorgelegt, eine unabhängige Mediation zum Verhaltenskodex wurde eingeleitet, und sechs Budgetvorschläge wurden den Mitgliedern zur Abstimmung vorgelegt.
Für polnische Installationen: Powermail ist in fast jedem polnischen TYPO3-Portal im Einsatz. Falls bei Ihnen seit dem 25. August keine Erweiterungs-Updates stattgefunden haben, ist dies Pflichtlektüre.
Der August im TYPO3-Ökosystem hatte zwei Seiten. Einerseits war es ein Monat der Organisation: Beratungen über neue Projektregeln, Abstimmungen zum Budget, Protokolle des Vorstands. Andererseits war es einer der intensivsten Monate dieses Jahres in Sachen Sicherheit, mit einer Welle von Sicherheitshinweisen, die die beliebtesten Erweiterungen im Ökosystem betrafen. Wir fassen die wichtigsten Ereignisse aus praktischer Sicht für diejenigen zusammen, die TYPO3-Websites in Polen betreuen.
Vierzehn Sicherheitshinweise für Erweiterungen an einem Tag Sicherheit
Am 11. August wurden die Sicherheitsupdates TYPO3 14.3.6 und 13.4.34 veröffentlicht – beide Versionszweige gleichzeitig. Damit einher ging die einzige Warnung für den Kern in diesem Monat:

 Backend und Installations-Tool – Umgehung der Zugriffskontrolle
TYPO3-CORE-SA-2026-021
Sicherheitslücke vom Typ „Broken Access Control“ im Administrationsbereich und im Installationstool. Die Einstufung und weitere Details findest du im offiziellen Sicherheitshinweis unter typo3.org/security. Behoben in den Versionen 14.3.6 und 13.4.34; wenn Sie eine dieser Versionen verwenden, sollten Sie das Update unbedingt als oberste Priorität einplanen.
Das eigentliche Highlight des Monats war jedoch der 25. August. An diesem Tag veröffentlichte das TYPO3-Sicherheitsteam vierzehn koordinierte Sicherheitshinweise für Erweiterungen von Drittanbietern (die Reihe TYPO3-EXT-SA-2026-014 bis -027). Dies ist bereits die zweite solche Welle in diesem Jahr – nach der im Mai für Erweiterungen und der im Juni für den Core – und in gewisser Hinsicht die wichtigste, da sie Erweiterungen betrifft, die in einem Großteil der Installationen vorhanden sind:
✗ Powermail – die beliebteste Formularerweiterung im TYPO3-Ökosystem, die in fast jeder polnischen TYPO3-Website mit Kontaktformular vorhanden ist
✗ femanager – Verwaltung von Frontend-Benutzern, Registrierung und Anmeldung
✗ Apache Solr for TYPO3 – eine Volltextsuchmaschine, die in großen Portalen und auf Websites von Hochschulen eingesetzt wird
✗ Mask – ein Tool zur Erstellung eigener Inhaltselemente, das oft die Grundlage des gesamten Templates bildet
✗ Events 2 sowie Event Management and Registration – Verwaltung von Veranstaltungen und Teilnehmerregistrierung
✗ sowie weitere Erweiterungen aus derselben Reihe
Für polnische Installationen ist Powermail von besonderer Bedeutung. Das Kontaktformular ist der Ort, an dem die Website personenbezogene Daten erfasst – und eine Sicherheitslücke in der Erweiterung, die Formulare verarbeitet, ist ein potenzieller Zugang zu diesen Daten. Für Unternehmen, die der DSGVO und der NIS2 unterliegen, ist die Aktualisierung von Powermail nach dem 25. August keine Frage der Wahl, sondern eine dokumentierte Verpflichtung. Es ist zudem zu beachten, dass Daten aus Formularen zusätzlich durch Verschlüsselung in der Datenbank geschützt werden können – sodass sie selbst im Falle eines Vorfalls unlesbar bleiben.
Diese Welle bestätigt die Schlussfolgerung, die wir seit Anfang des Jahres wiederholen: Auf Ebene des gesamten Ökosystems betrifft die überwiegende Mehrheit der Sicherheitslücken Erweiterungen und nicht den Kern. Das Security Team selbst empfiehlt, nach einem solchen Monat die Liste der installierten Erweiterungen in der Datei „composer.json“ durchzugehen und jede einzelne im Hinblick auf ihren Wartungsstatus im TYPO3 Extension Repository zu überprüfen. Eine Erweiterung, die von niemandem weiterentwickelt wird, erhält keinen Patch – und das ist ein reales Risiko, unabhängig von der Kernversion. Einen vollständigen Überblick über die diesjährigen Sicherheitslücken bieten wir in unserem Leitfaden zu TYPO3-Sicherheitslücken.
Einführung der Zertifizierung v14 Developer Days
Vom 6. bis 8. August fanden in Karlsruhe die TYPO3 Developer Days 2026 unter dem Motto „Next Gen TYPO3“ statt – das wichtigste Entwickler-Event des Jahres. Für den Markt war die Einführung der Zertifizierungsprüfungen für TYPO3 v14 von größter Bedeutung: Ab sofort können Entwickler, Integratoren, Berater und Redakteure ihre Kompetenzen in der aktuellen Version des Systems nachweisen. Die Prüfungen werden fortan auch bei weiteren Veranstaltungen angeboten – im September in München und Erfurt, im Oktober in Berlin und Düsseldorf.
Für Kunden, die sich für eine Agentur entscheiden, sind die Zertifikate des Teams eines der wenigen objektiven Qualitätsmerkmale; für Agenturen sind sie ein Faktor der Glaubwürdigkeit bei Ausschreibungen. Es ist wichtig zu wissen, dass die Zertifizierung nach v14 Änderungen umfasst, die sich konkret auf die tägliche Arbeit auswirken: weniger Schwerpunkt auf TypoScript, mehr auf Fluid und moderne Konfigurationsmechanismen.
Während der Developer Days wurde zudem ein öffentlicher Entwurf für die neue Projektstruktur veröffentlicht – die bereits im Juli bei den Dialogue Days angekündigt worden war. Damit ist das zweite Thema des Monats eröffnet.
Der Monat, in dem über die Projektstruktur entschieden wird Governance
Der August war ein Monat der organisatorischen Vorbereitungen – und es lohnt sich, dies im Auge zu behalten, da die Entscheidungen über die Struktur der TYPO3 Association Einfluss darauf haben, wie das Projekt in den kommenden Jahren weiterentwickelt und finanziert wird. Die wichtigsten Punkte:
• Am 6. August wurden die vorgeschlagenen Richtlinien für die Arbeitsweise der TYPO3-Einheiten (TYPO3 Units) zusammen mit dem Konzept für das Kooperationsgremium der Einheiten zur Konsultation gestellt – die Frist für Stellungnahmen endete am 6. September. Dies ist der Kern der Reform: die Aufteilung des Projekts in Einheiten mit eigener Verantwortung und eigenem Budget.
• Seit dem 1. September gibt es neben dem bisherigen Ombudsmann-Ausschuss eine unabhängige, externe Anlaufstelle für die Meldung von Vorfällen im Zusammenhang mit dem Verhaltenskodex. Vorangegangen war ein Webinar am 26. August, in dem erläutert wurde, wie die Mediation in der Praxis funktionieren wird.
• Am 5. August standen sechs Budgetvorschläge der dritten Runde zur Abstimmung durch die Mitglieder – vier aus der Community und zwei von den Teams.
• Die Protokolle der Vorstandssitzungen vom 6. und 19. August umfassen unter anderem die Richtlinie zu Interessenkonflikten, den Vorschlag zur Einrichtung eines Enterprise-Ausschusses sowie erste Vorbereitungen für den Cyber Resilience Act.
Was bedeutet das für einen Beobachter aus Polen? Anfang September hat der Vorstand die Einsetzung des Ausschusses für den öffentlichen Sektor – eines Gremiums, das die Stimmen öffentlicher Einrichtungen bündeln und in Empfehlungen für die Roadmap umsetzen sollte – auf das Jahr 2027 verschoben. Der Grund dafür ist nachvollziehbar: Der Vorstand konzentriert sich auf die Strukturreform. Das bedeutet jedoch, dass der öffentliche Sektor – in Polen der wichtigste Nutzer von TYPO3 – vorerst auf Agenturen angewiesen ist, die seine Besonderheiten aus der Praxis kennen, und nicht auf formale Projektstrukturen.
Der Zeitplan für die Reform ist bereits bekannt: außerordentliche Online-Hauptversammlung Ende Oktober, Start der Einheiten am 4. und 5. November in Düsseldorf, vorläufiger Betrieb der neuen Struktur ab dem 6. November und vollständige Umsetzung im Haushalt ab dem 1. Januar 2027. Die für September angekündigte offizielle Mitteilung zur „TYPO3 Suite“ ist jedoch noch nicht erschienen – das Thema bleibt offen.
Visual Editor produktionsbereit, Content Blocks in Version 14, GEO-Leitfaden Ökosystem
Drei Meldungen aus dem August haben direkte Auswirkungen auf die tägliche Arbeit der Redakteure und Integratoren.
✓ Der Visual Editor hat nach einem aus dem Community-Budget finanzierten Projekt den Status „produktionsbereit“ erreicht. Der Schwerpunkt der Arbeiten lag auf Barrierefreiheit, Zuverlässigkeit und mehrsprachigen Redaktionsprozessen. Der Weg zur Integration in den Kern bleibt offen – dies ist derzeit der vielversprechendste Ansatz für Redakteure, die Inhalte direkt in der Seitenvorschau bearbeiten möchten.
✓ Die grafische Benutzeroberfläche „Content Blocks“ läuft nun laut dem Quartalsbericht des Content-Types-Teams auf v13 und v14 auf Basis eines einzigen Code-Stamms. Das JSON-Schema wurde weiter optimiert. „Content Blocks“ sind eine zukunftsweisende Methode zur Definition eigener Inhaltselemente – es lohnt sich, sie bei neuen Implementierungen auf v14 in Betracht zu ziehen.
✓ Es wurde ein praktischer Leitfaden zu GEO (Generative Engine Optimization) für TYPO3 veröffentlicht: Wie man Inhalte in Fragmente unterteilt, strukturierte Daten einsetzt und die Mehrsprachigkeit so konfiguriert, dass die Inhalte in den von KI generierten Antworten zitiert werden können. Erricht für Content-Verantwortliche, nicht nur für Entwickler – und im Einklang mit dem, was wir anlässlich der neuen Kategorie „Agentic Browsing“ in PageSpeed Insights beschrieben haben.
Unter den meinungsbildenden Beiträgen ist insbesondere die Stellungnahme des Vizepräsidenten der TYPO3 Association zur digitalen Souveränität hervorzuheben – das Argument, dass die Veränderungen im europäischen öffentlichen Sektor eine Chance für das Projekt darstellen und keine Bedrohung – sowie den Bericht vom nordamerikanischen Summit, der sich mit dem Unterschied zwischen integrierten Funktionen und der Ausweitung durch Plugins befasst: Mehrsprachigkeit, Arbeitsabläufe und Berechtigungen als Teil des Kerns und nicht als Zusatz. Außerdem ist ein offizieller Leitfaden zur Auswahl einer TYPO3-Agentur erschienen – ein Dokument, das man Kunden in der Phase der Auftragnehmerauswahl gerne zur Verfügung stellen sollte.
Die Community in Zahlen
Bericht über die Beiträge zum Kern im August: 80 Mitwirkende (gegenüber 61 im Juli), 44 Patch-Autoren, 148 Reviews – darunter 4 neue Funktionen, 62 Fehlerbehebungen und 78 Aufräumaufgaben – sowie 13 Personen, die die Dokumentation verbessert haben. Die Anzahl der in Crowdin übersetzten Wörter ist rekordverdächtig: über 300.000, gegenüber etwas mehr als 6.000 im Vormonat. Dieser Sprung ist höchstwahrscheinlich das Ergebnis einer großen, koordinierten Übersetzungsaktion – eine gute Nachricht für Backend-Nutzer, die andere Sprachen als Englisch und Deutsch verwenden.
Was steht uns bevor? September und Oktober
• 11.–13. September – TYPO3 Camp München.
• 15.–16. September – University Days in Erfurt (Treffen des Hochschulbereichs mit Agenturen, Zertifizierungsprüfungen vor Ort).
• 23.–24. September – DMEXCO in Köln.
• 3. Oktober – Ablauf der Frist für die Registrierung von Unternehmen im S46-System aufgrund der Novellierung des Gesetzes über das KSC (NIS2). Es bleiben noch zehn Tage.
• 15.–17. Oktober – TYPO3 Camp Berlin.
• 19.–22. Oktober – Veranstaltung in Düsseldorf mit Zertifizierungsprüfungen.
• Ende Oktober – außerordentliche Online-Mitgliederversammlung der TYPO3 Association zur Änderung der Satzung.
• 31. Oktober – Ende des Sicherheitssupports für TYPO3 v12. Es bleiben noch fünf Wochen.
• 4.–5. November – Kick-off-Tag der neuen TYPO3-Einheiten in Düsseldorf.
• 9.–10. November – Viertes vierteljährliches Vorstandsmeeting.

Checkliste für Administratoren nach August
 Aktualisiere Core auf 14.3.6 / 13.4.34
Es handelt sich um Sicherheitsupdates, nicht um Wartungsupdates.
 Überprüfen Sie die Versionen der Erweiterungen
Überprüfen Sie die Versionen von Powermail, femanager, Solr, Mask und den Erweiterungen für Ereignisse im Zusammenhang mit den Sicherheitshinweisen vom 25. August. Beginnen Sie dabei mit Powermail.
 Die vollständige Liste der Erweiterungen durchsehen
Sehen Sie sich die vollständige Liste der Erweiterungen in der Datei „composer.json“ an und überprüfen Sie den Wartungsstatus jeder einzelnen im TYPO3 Extension Repository. Veraltete Erweiterungen stellen ein Risiko dar, das unabhängig von der Kernversion besteht.
 Bist du bei v12? Es sind noch fünf Wochen.
Wenn die Migration noch nicht im Gange ist, ist es Zeit für eine Entscheidung: schrittweise Migration oder ELTS als Übergangslösung.
 Fallen Sie unter NIS2?
Anmeldeschluss ist der 3. Oktober. Dokumentieren Sie die Updates vom August im Rahmen des Schwachstellenmanagements.
Häufig gestellte Fragen
Überprüfen Sie die Version des Plug-ins im Hinblick auf den Sicherheitshinweis vom 25. August unter typo3.org/security. Wenn sie älter ist als die Version mit dem Patch, führen Sie unverzüglich ein Update durch. Da Powermail personenbezogene Daten verarbeitet, hat dieses Update hohe Priorität. Unabhängig davon sollten Sie in Erwägung ziehen, die in der Datenbank gespeicherten Anmeldungen zu verschlüsseln.
Es bestätigt die Kompetenzen in der aktuellen Version – für Entwickler, Integratoren, Berater und Redakteure. Für Kunden ist es ein objektives Kriterium bei der Auswahl einer Agentur, für Agenturen ein Argument bei Ausschreibungen. Die Prüfungen finden im Rahmen der nächsten TYPO3-Veranstaltungen in Europa statt.
Das TYPO3-Sicherheitsteam koordiniert die Veröffentlichungen – es sammelt Meldungen, überprüft diese, wartet auf Patches von den Autoren der Erweiterungen und veröffentlicht die gesamte Reihe auf einmal, sobald die Korrekturen fertig sind. Eine koordinierte Veröffentlichung ist der Standard bei sicheren Projekten: Sie minimiert die Zeitspanne zwischen der Offenlegung einer Sicherheitslücke und der Verfügbarkeit eines Patches.
Indirekt – ja. Die neue Struktur soll den Projekteinheiten Eigenverantwortung und ein eigenes Budget übertragen, was die Entwicklung und die Entscheidungsfindung beschleunigen dürfte. Für den polnischen öffentlichen Sektor ist es erwähnenswert, dass die Einrichtung eines eigenen Ausschusses auf 2027 verschoben wurde – vorerst wird dieser Sektor von Behörden vertreten, die mit seinen Besonderheiten vertraut sind.
Wie können wir helfen?
Die August-Welle von Sicherheitshinweisen ist genau das Szenario, für das Wartungsverträge vorgesehen sind: Patches, die am Tag der Veröffentlichung bereitgestellt werden, Überprüfung der Erweiterungen nach jeder Warnungsserie und Dokumentation für das NIS2-Audit – ohne dass der Kunde den Veröffentlichungskalender im Auge behalten muss. Wir unterstützen Sie außerdem bei Migrationen von v12 im letzten Zeitfenster vor Ablauf des Supports sowie bei der Verschlüsselung von Daten aus Powermail-Formularen.
Telefon: 12 333 44 01. E-Mail: [email protected].